Jeden Monat berichtet MetaMask-Sicherheitsexperte Luker über die neuesten Krypto-Sicherheitsrisiken und aufkommenden Bedrohungen, die du kennen solltest. Tauche unten direkt ein. Aber zuerst...
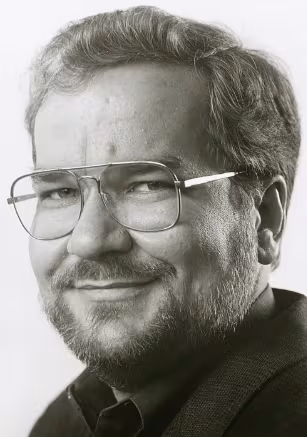
Vorgestellter STEM-Pionier: Phil Zimmermann und PGP-Verschlüsselung
Der amerikanische Informatiker und Kryptograf Phil Zimmermann entwickelte die weltweit am weitesten verbreitete E-Mail-Verschlüsselungssoftware, Pretty Good Privacy (PGP), die sowohl als Open-Source- als auch als kommerzielle Implementierung verfügbar ist.
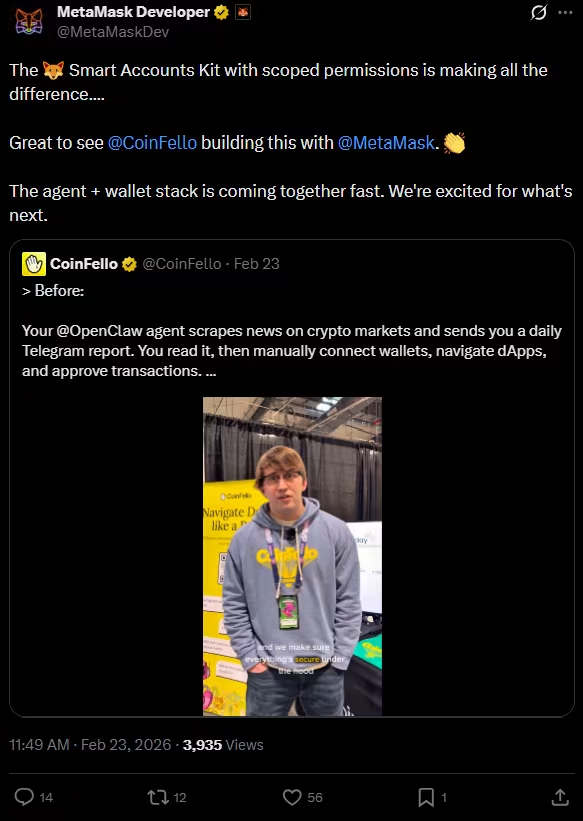
MetaMask und CoinFello starten Sicherheitsframework für Interaktionen von KI-Agenten mit Smart Contracts
Wir haben uns mit CoinFello zusammengetan, um einen Openclaw-Skill zu entwickeln, der Interaktionen zwischen Agenten und Smart Contracts sicherer macht. Wie CoinFello-CEO Brett Cleary erklärt: „Der CoinFello Skill führt hardware-isolierte Schlüssel und granulare Delegierungen ein und gibt KI-Agenten eine sichere Möglichkeit, Transaktionen auszuführen, während er gleichzeitig dazu beiträgt, Onchain-Funktionen für das breitere Agenten-Ökosystem zu etablieren." Wir sind gespannt, wohin die Reise mit Berechtigungs-Frameworks und MetaMask Smart Accounts noch führen wird!
MetaMask trägt zu NIST-Sicherheitsstandards für KI-Agenten bei
Das US Center for AI Standards and Innovation (CAISI), ein Teil des National Institute of Standards and Technology (NIST), hat eine Informationsanfrage (RFI) veröffentlicht, die „Einblicke aus Industrie, Wissenschaft und der Sicherheitscommunity zur sicheren Entwicklung und Bereitstellung von KI-Agentensystemen" einholt – und der Fuchs hat den Ruf gehört! MetaMasks Muttergesellschaft Consensys hat einen Kommentarbrief eingereicht, der von unserem eigenen Marco De Rossi, Product Director und AI Lead bei MetaMask, mitgestaltet wurde.
Der Brief stützt sich auf De Rossis Arbeit als Mitautor von ERC-8004, einem offenen Standard für Agentenidentität und Vertrauen, der seit seinem Vorschlag im August 2025 auf über 49.000 registrierte Agenten angewachsen ist. Er fordert NIST auf, zwischen „Agenten mit uneingeschränkter Schlüsselverwahrung und Agenten, die über widerrufliche, richtliniengebundene Delegierungen operieren" zu unterscheiden, und betont die Bedeutung der Einbeziehung von Open-Source- und dezentralen Technologie-Communities. Mehr dazu auf dem Consensys-Blog.
Ich hatte das Glück, am ersten darkMode-Event teilzunehmen, das der Höhepunkt meiner ETHDenver-Erfahrung war. Falls du FOMO hattest: Der Blog der Security Alliance, Radar, bietet eine Zusammenfassung einiger der herausragenden Vorträge. MetaMask freut sich besonders auf die Premiere von Chain Patrol und den Dokumentarfilm des Sicherheitsforschers @dobsec mit dem Titel Lights in Dark Rooms, der in Denver angekündigt wurde. Der Dokumentarfilm enthüllt die erschreckende Realität hinter Pig-Butchering-Operationen und wird auf der EthCC Premiere feiern.
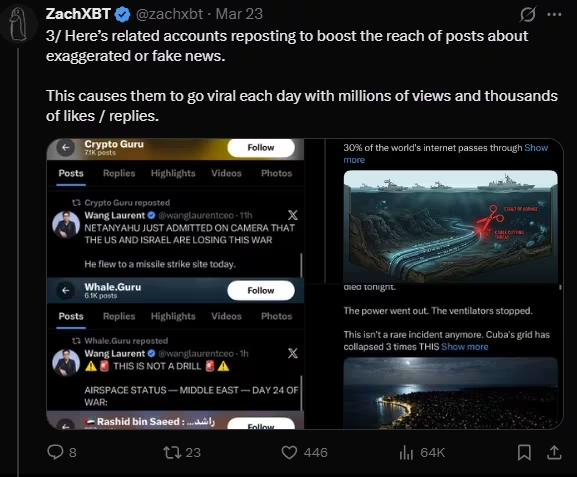
ZachXBT deckt gefälschten Nachrichten-Betrugsring auf X auf
Sicherheitsforscher ZachXBT hat ein Netzwerk von X-Accounts entdeckt, das Influencer imitiert und aufhetzende sowie übertriebene Darstellungen von Ereignissen rund um Krieg und Geopolitik veröffentlicht. Nachdem Klicks gelockt wurden, wechseln die Threads zu Werbung für Krypto-Betrug. Dies hat trotz der jüngsten Bemühungen der Plattform, Bot-Aktivitäten und bösartige KI-Nutzung durch Sperrdrohungen einzudämmen, erneute Kritik an ihr ausgelöst. Zach argumentierte, dass Sperren und rechtliche Konsequenzen angemessener wären.
Post-Quanten-Computing-Risiken für Bitcoin, Ethereum und Solana
Die Auswirkungen, die Quantencomputing auf das Internet, wie wir es kennen, haben wird, werden seit mindestens 1981 theoretisiert – einschließlich seines Potenzials, Verschlüsselung zu brechen und private Informationen zu gefährden. (Weitere Hintergrundinformationen findest du in der Veröffentlichung des NIST.)
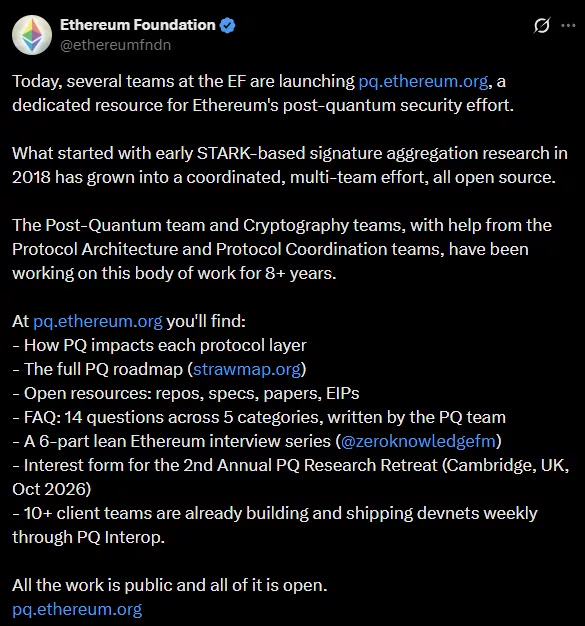
Google Quantum AI, Ethereum Foundation und der Zeitplan bis 2029
Quantencomputing wirft Bedenken sowohl für Web2 als auch für Web3 auf. Während Google und IBM beide Fristen bis 2029 gesetzt haben, um der drohenden Bedrohung zu begegnen, arbeiten Bitcoin- und Ethereum-Mitwirkende an ihren eigenen internen Fristen, um Quantencomputing-Risiken in Einklang mit Web2 zu adressieren. Die Ethereum Foundation (EF) hat insbesondere ein dediziertes Post-Quanten-Team gegründet.
Am 29. März 2026 veröffentlichte das Google Quantum AI-Team ein Whitepaper, das gemeinsam mit EF-Forscher Justin Drake und Stanford-Kryptograf Dan Boneh verfasst wurde und einige der Möglichkeiten aufzeigt, wie ein Quantencomputer Bitcoin, Ethereum, Solana und andere Netzwerke angreifen könnte. Obwohl die Ergebnisse kein automatisches Todesurteil für die Kryptowährungswelt sind, unterstreicht das Papier den dringenden Zeitplan zur Bewältigung der Risiken.
Harvest Now, Decrypt Later: Die Bedrohung für Distributed Ledgers
Ein Teil des Puzzles ist die „Harvest Now, Decrypt Later"-Bedrohung für Distributed Ledgers (z. B. Blockchains), die bereits von böswilligen Akteuren genutzt und vom US Federal Reserve im September 2025 detailliert beschrieben wurde. Dies, kombiniert mit zukünftigen Bedrohungen für digitale Signaturen, hat in der gesamten Branche erhöhte Besorgnis ausgelöst.
Südkoreanische Steuerbehörde gibt Wallet-Seed-Phrasen auf öffentlichem Foto preis
Man sagt, ein Bild sagt mehr als tausend Worte – doch Diebe brauchten nicht so viele, als die Recovery-Phrasen für Wallets in einem öffentlich geteilten Foto sichtbar wurden. Die betreffenden Gelder wurden bei Razzien gegen 124 hochkarätige Steuerhinterzieher beschlagnahmt. Als die Behörde das Foto zur Feier des Ereignisses teilte, war ihr nicht bewusst, dass es sensible Informationen enthielt.
Dies folgt einem ähnlichen Vorfall aus dem Jahr 2021, als die Gangnam-Polizei in Seoul 22 BTC verlor, nachdem sie Gelder und eine Seed-Phrase bei einem Drittverwahrer hinterlassen hatte.
TRM Labs setzt KI-Agenten zur Verfolgung illegaler Krypto-Transaktionen ein
Das Blockchain-Analyseunternehmen TRM Labs hat ein KI-Agenten-Tool eingeführt, das Strafverfolgungsbehörden bei der Untersuchung illegaler Kryptowährungstransaktionen unterstützen soll. Das Tool ist in TRMs Forensics-Dienst integriert und übersetzt Eingaben in natürlicher Sprache in komplexe Ermittlungsaktionen, womit das Unternehmen hofft, Ermittlern die Nachverfolgung von Geldflüssen ohne hochspezialisierte technische Eingaben zu ermöglichen. Der Zeitpunkt ist bemerkenswert.
TRM-Daten zeigen, dass das illegale Krypto-Volumen 2025 158 Milliarden US-Dollar erreichte, und KI-gestützter Betrug und Scams sind um 500 % gestiegen, da böswillige Akteure Automatisierung, Deepfakes und KI-gesteuerte Tools nutzen, um ihre Operationen schneller als je zuvor zu skalieren. „Die Fallzahlen wachsen schneller als die Belegschaft, und Ermittler werden gebeten, gleichzeitig über Dutzende von Blockchains, Jurisdiktionen und Typologien hinweg zu arbeiten", sagte Ari Redbord, Leiter für Rechts- und Regierungsangelegenheiten bei TRM. Dieses Tool soll dazu beitragen, diese Lücke zu schließen.
Credential-Diebstahl-Kampagnen, die im März 2026 auf Krypto-Wallets abzielen
Mehrere Berichte sind aufgetaucht, die Betrugsmaschen beschreiben, bei denen Zugangsdaten gestohlen wurden und häufig Krypto gefährdet war. Hier ist eine Zusammenfassung aktueller Entdeckungen von Sicherheitsforschern:
Gefälschte Google-Sicherheitsseite nutzt PWA-App, um Zugangsdaten und MFA-Codes zu stehlen
Coruna (auch bekannt als CryptoWaters) iOS-Exploit-Kit zielt auf iPhones mit iOS 13–17.2.1 ab, aber nicht auf das neueste iOS – „Die Malware durchsucht Krypto-Wallets, Backup-Phrasen und Bankdaten, exfiltriert sensible Informationen und lädt zusätzliche Module von Command-and-Control-Servern. Sie zielt auf zahlreiche Kryptowährungs-Apps ab, verwendet verschlüsselte Kommunikation und greift auf einen benutzerdefinierten Domain-Generierungsalgorithmus zurück, der mit „lazarus" initialisiert wird, um Persistenz aufrechtzuerhalten."
„Eine neue Info-Stealing-Malware namens Torg Grabber stiehlt sensible Daten aus 850 Browser-Erweiterungen, von denen mehr als 700 für Kryptowährungs-Wallets bestimmt sind."
So schützt du dich vor Credential-Diebstahl
Sei skeptisch gegenüber unaufgeforderten Nachrichten, da KI-gesteuerte Betrugsmaschen jetzt Deepfakes und Automatisierung nutzen, um legitimer zu wirken
Verifiziere Identitäten über mehrere Kanäle
Stelle sicher, dass alle Geräte jederzeit die aktuellsten Betriebssysteme verwenden
Vermeide es, auf Links auf unbekannten Websites zu klicken, insbesondere auf solche, die mit Finanz- oder Krypto-Diensten zusammenhängen. Versteckte iFrames sind dafür bekannt, Exploits zu liefern
Beachte, dass Passwort-Manager (LastPass, 1Password, Bitwarden usw.) und 2FA-Tools (Google Authenticator, Authy usw.) ebenfalls Ziele sein können; eine einzige Infektion kann mehrere Sicherheitsebenen kompromittieren
Vermeide es, sensible Dateien (Seed-Phrasen, Recovery-Codes, Konto-Backups) in deinen Desktop- oder Dokumentenordnern zu speichern; diese Speicherorte werden von der Malware gezielt durchsucht
LLM- und KI-Agenten-Sicherheitsrisiken für Krypto-Nutzer
Der rasante Fortschritt bei Large Language Models (LLMs) und KI-Agenten-Frameworks hat echte Vorteile gebracht, aber auch eine Reihe von Sicherheits- und Datenschutzherausforderungen eingeführt, die wir nicht ignorieren können. Wie jedes andere Werkzeug können diese für Gutes und Böses eingesetzt werden. Hier ist eine weitere Zusammenfassung für dich:
So schützt du dich vor KI-gesteuerten Bedrohungen
Wenn du dir Sorgen um deine Anonymität machst, lösche regelmäßig alte Beiträge und wechsle Identitäten und Accounts
Vermeide Anzeigen-Links und gehe direkt zu offiziellen Projektwebsites
Sei vorsichtig bei Airdrops und Token-Giveaways
Überprüfe Erweiterungsberechtigungen, entferne unnötige Erweiterungen und stelle sicher, dass Erweiterungen aktualisiert sind
Setze KI-Agenten-Frameworks (wie Langflow) niemals direkt dem Internet aus
Rotiere API-Schlüssel und Zugangsdaten, wenn verdächtige Aktivitäten festgestellt werden
Verwende traditionelle Allow-Lists und Deny-Lists für kritische Sicherheitsentscheidungen, anstatt dich auf LLM-Bewertungen zu verlassen.
Dieser Bericht vom März 2026 behandelte Post-Quanten-Risiken für Bitcoin und Ethereum, KI-gesteuerte Credential-Diebstahl-Kampagnen und neue Sicherheits-Frameworks für agentische Smart-Contract-Interaktionen. Stöbere in früheren Ausgaben des MetaMask-Krypto-Sicherheitsberichts für frühere Risiken und weitere Tipps, um im gesamten Ökosystem sicher zu bleiben.