NEUESTE

MetaMasks nächstes Kapitel
MetaMasks Chairman und CEO Joseph Lubin skizziert unsere Zukunft des offenen Geldes.

Consensys Software Inc. (CSI) wird zu MetaMask umbenannt und fördert selbstverwaltete Verbraucherfinanzen unter Joe Lubin als Chairman und CEO, während CSIs Protocols Group und institutionelles Blockchain-Geschäft ein neues Unternehmen bilden.

Verdiene automatisch bis zu 6 % APY beim Handeln, Senden und Ausgeben. Lass dein Geld für dich arbeiten.
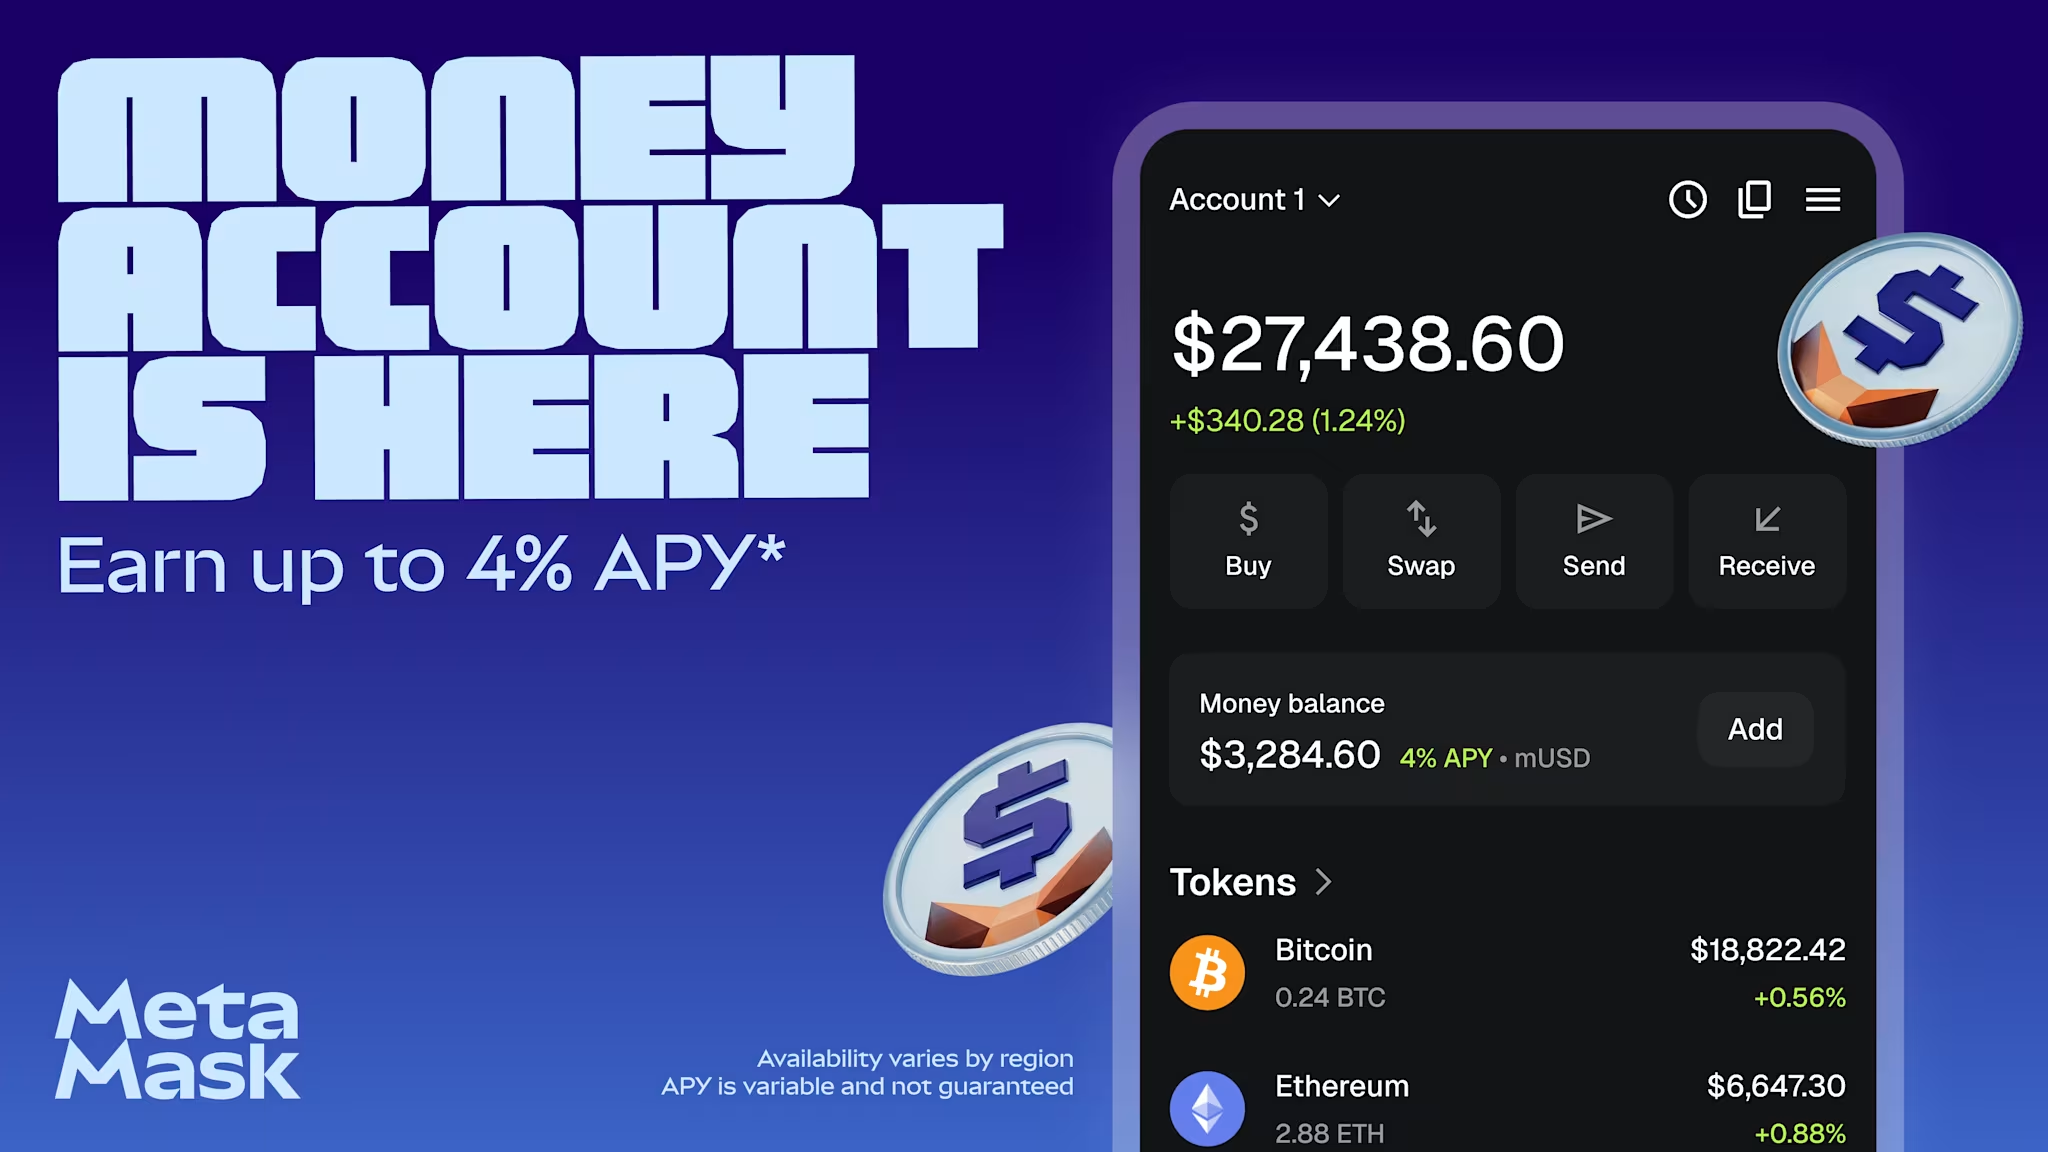
Erstmals können Nutzer bis zu 4 % variable APY* auf Stablecoin-Guthaben verdienen und bei Hunderten Millionen Händlern aus einem einzigen Self-Custody-Konto zahlen – aufgebaut auf Monad.

Eine Quartalsendbotschaft von Johann Bornman, Global Product Lead bei MetaMask Institutional.

LavaMoat ist ein Sicherheits-Toolset für JavaScript-Apps zur Minimierung von Software-Supply-Chain-Risiken.

Mit dem SES v0.17.0-Release, dem „Quadruple Backflip"-Evaluator-Refactor, Socket.devs Offenlegung von npm-Bin-Script-Confusion-Angriffen, LavaMoats neuer Global-Scuttling-Abwehr und zwei MetaMask-Security-Talks auf der Devcon VI in Bogota.

Mit einer Consensys-Studie zu Phishing-Risiken bei MetaMask-Nutzern, einer CircleCI-Impersonation-Kampagne, die GitHub-2FA umging, und Twitter-Betrugskonten, die Vitalik Buterin und die Ethereum Foundation imitierten.

The Merge wird grundlegende Änderungen am Ethereum-Netzwerk vornehmen, wie z. B. Verbesserungen der Nachhaltigkeit und Sicherheit, Vorbereitung auf Skalierbarkeit und mehr...

Merge-basierte Phishing-Kampagnen, die vertrauenswürdige Entitäten imitieren, um Nutzer zu falschen ETH 2.0-Konvertierungen zu verleiten, Analyse von Crypto-Honeypot-Betrugsmaschen, LavaMoat-Richtliniendurchsetzung und HackerOne-Bounty-Programm-Metriken.

Sogenannte „Honeypot"-Betrügereien sind im Internet allgegenwärtig und nehmen im Krypto-Ökosystem weiter zu.

Mit LavaMoats drei experimentellen Browser-Sicherheitstools gegen Prototype-Pollution und Cross-Realm-Angriffe, einem gefälschten $UNI-Airdrop, der über 73.000 LP-Adressen phishte, und einem YouTube-basierten MEV-Frontrunning-Bot-Betrug.

Erfahre mehr über Web3-Entwickler, die mit MetaMask Snaps entwickeln.

Eine Quartalsend-Nachricht von Johann Bornman, Product Lead von MetaMask Institutional